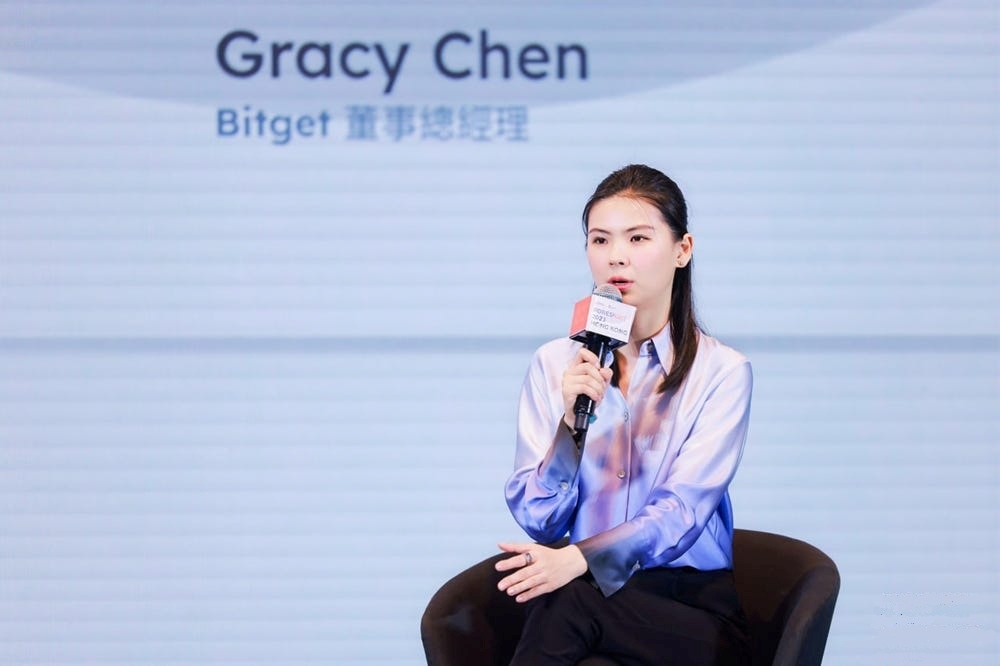
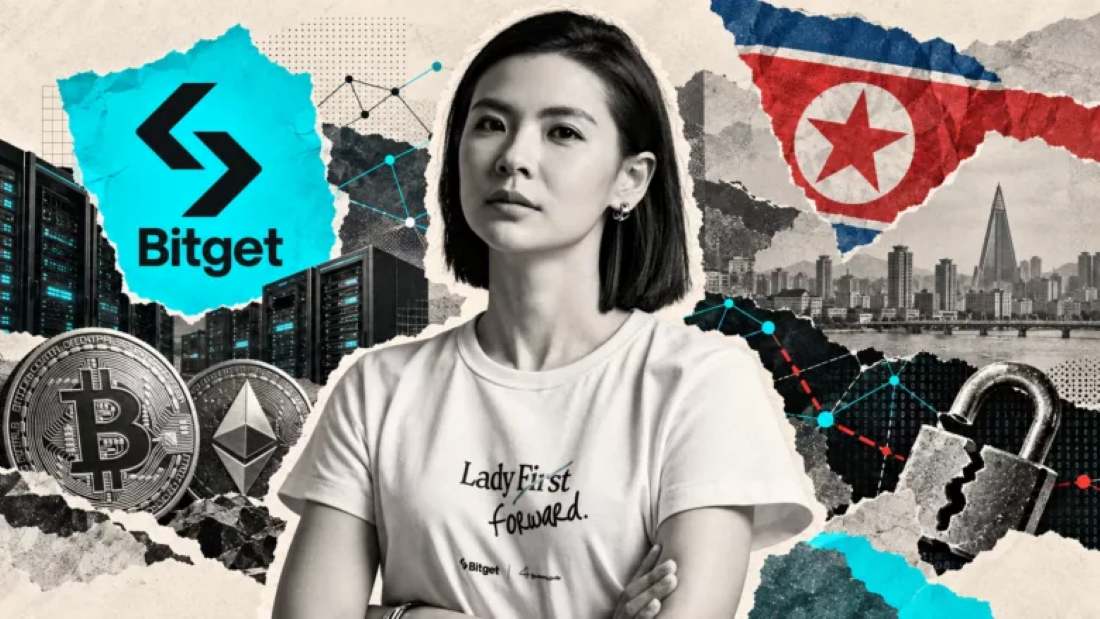
La CEO Gracy Chen confirmó que los atacantes vulneraron un producto de seguridad externo para obtener credenciales internas de alto nivel, descartando el compromiso de claves privadas y ratificando que se reforzaron los controles para reanudar operaciones.
El reciente ciberataque que afectó al exchange de criptomonedas Bitget, con pérdidas totales recalculadas en U$S 388 millones, tuvo su origen en la vulneración de un software de seguridad provisto por un proveedor externo. Así lo confirmó la directora ejecutiva de la compañía, Gracy Chen, quien detalló que el fallo permitió a los atacantes apoderarse de permisos corporativos críticos para autorizar transferencias fraudulentas desde las billeteras de la empresa.
En declaraciones ofrecidas al medio especializado Cointelegraph, Chen precisó el mecanismo utilizado durante el ataque y remarcó la integridad de la infraestructura principal de custodia de la firma:
“Gracy Chen dijo que el reciente exploit de 388 millones de dólares sufrido por el exchange de criptomonedas se debió a una vulnerabilidad en un producto de seguridad de terceros que permitió al atacante obtener «credenciales internas de alto nivel»”.
La ejecutiva agregó que el atacante utilizó esas credenciales para emitir órdenes fraudulentas de retiro, pero enfatizó que “las claves privadas de Bitget no se vieron comprometidas y sus billeteras frías no se vieron afectadas”.
Refuerzo de controles internos y limitaciones en la recuperación
A raíz del incidente detectado el pasado 24 de septiembre —que obligó a suspender temporalmente los retiros de fondos y cuya estimación inicial de daños se ubicaba en U$S 352 millones—, Bitget implementó un paquete de medidas para blindar su infraestructura. Entre las acciones adoptadas destacan la corrección del fallo en la herramienta del proveedor, la restricción de accesos internos, la adición de esquemas de verificación independiente para las solicitudes de extracción y un incremento en los sistemas de supervisión de actividad anómala.
Respecto al volumen de criptomonedas congeladas o recuperadas con el apoyo de empresas del ecosistema, el exchange prefirió no difundir montos parciales. Chen indicó que la plataforma publicará un balance oficial únicamente cuando las cifras estén totalmente auditadas.
En el marco de las tareas de rastreo, la compañía solicitó la cooperación de THORChain, un protocolo descentralizado que permite el intercambio de activos entre distintas cadenas de bloques, para evitar el procesamiento de transacciones vinculadas a las direcciones del hacker. Ante la respuesta de THORChain sobre la imposibilidad técnica de bloquear billeteras de manera selectiva, Chen expresó la postura institucional de la empresa:
«Entendemos que THORChain opera como un protocolo descentralizado y ha dicho que no puede incluir selectivamente en una lista negra direcciones individuales. Respetamos las limitaciones técnicas de las distintas redes y no estamos pidiendo a ningún protocolo que tome medidas que no sean técnicamente posibles».
Investigación sobre la autoría y pericias forenses
En cuanto a las hipótesis iniciales que vincularon el ataque con grupos de ciberdelincuencia respaldados por el gobierno de Corea del Norte, la conducción de Bitget aclaró que los análisis forenses continúan abiertos y bajo revisión de firmas especializadas independientes.
Al evaluar las pistas recolectadas durante las primeras horas del incidente, Gracy Chen sostuvo:
«Lo que se compartió anteriormente se basaba en indicadores preliminares identificados durante la investigación».
La CEO de Bitget concluyó señalando los pasos actuales del proceso de auditoría:
«Esos indicadores todavía están siendo evaluados. Mandiant y SlowMist están apoyando la investigación forense independiente, y ese trabajo continúa. Compartiremos más hallazgos a medida que sean verificados».