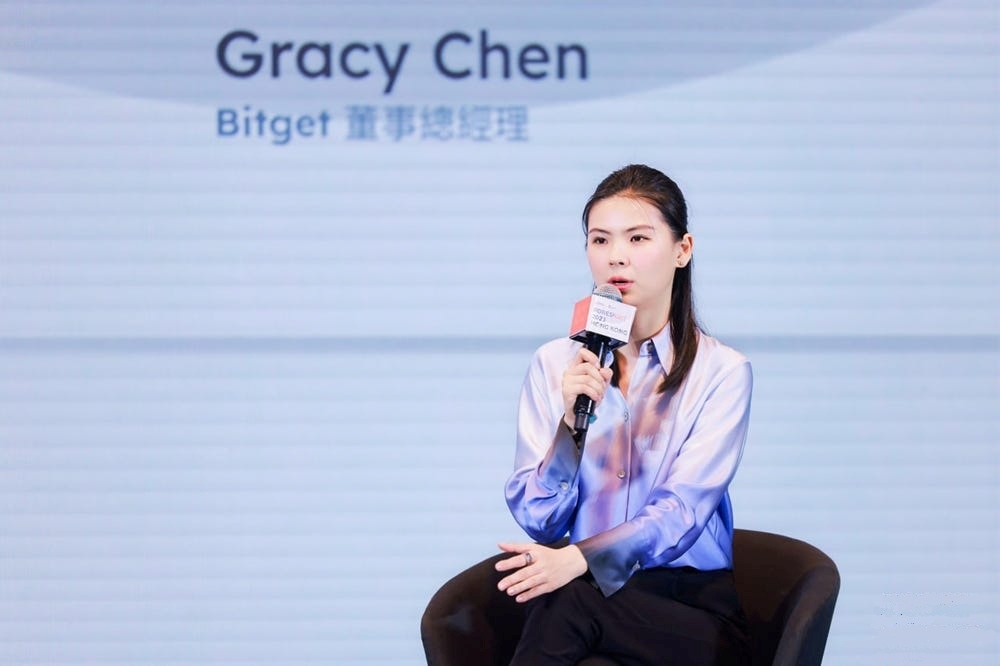
La plataforma suspendió temporalmente los retiros tras detectar accesos no autorizados a sus sistemas internos. La CEO Gracy Chen aseguró que las pérdidas serán cubiertas íntegramente por su Fondo de Protección, estimado en más de U$S 464 millones, mientras la pista apunta a hackers de Corea del Norte.
El exchange centralizado Bitget, con sede en Seychelles y más de 120 millones de usuarios registrados a nivel global, sufrió uno de los incidentes de ciberseguridad más abultados en lo que va de 2026. La compañía detectó una serie de transferencias no autorizadas ejecutadas a través de su infraestructura de billeteras calientes (hot wallets) y templadas (warm wallets), cuyo monto total fue calculado de manera definitiva en U$S 387,5 millones.
Como medida de contención inmediata, la plataforma suspendió los retiros de fondos el pasado viernes para llevar a cabo una revisión exhaustiva de sus sistemas de autorización, aunque mantuvo operativos de manera continua tanto los depósitos como la negociación en el mercado (trading).
Un fallo en el sistema de autorización y activos sustraídos
De acuerdo con el informe oficial de la compañía, los sistemas de monitoreo interno detectaron anomalías en el flujo de fondos el 24 de septiembre a las 15:31 (hora de la Argentina). Los atacantes vulneraron un módulo de software encargado de autorizar las transferencias, alterando los parámetros de las transacciones para que figuraran como legítimas. La dirección técnica del exchange remarcó que en ningún momento las claves privadas de la entidad quedaron comprometidas.
Según datos provistos por la firma de rastreo en cadena de bloques Lookonchain, los atacantes concentraron el robo en múltiples activos criptográficos, convirtiendo la mayor parte del botín a Ethereum (ETH):
- XRP: 102,9 millones de tokens, equivalentes a U$S 157,5 millones.
- Ethereum (ETH): 31.890 unidades, valoradas en U$S 85,8 millones.
- Otros activos: Drenaje de saldos en las redes USDT, USDC, ZEC, BNB, AVAX y TRX.
El cálculo consolidado del daño escaló de una estimación inicial de U$S 351,6 millones a los U$S 387,5 millones definitivos, tras incorporar la contabilidad de las pérdidas sufridas en las redes Zcash y TRON.
Respuestas corporativas y respaldo de fondos
A pesar del volumen sustraído, la conducción de Bitget transmitió tranquilidad al mercado minorista al ratificar que las billeteras de almacenamiento en frío (cold wallets) permanecieron inexpugnables y que la afectación patrimonial será absorbida por la propia firma sin impacto en los saldos de los clientes.
La CEO de la empresa, Gracy Chen, confirmó el esquema de respaldo patrimonial diseñado para esta clase de contingencias:
“Los fondos de los usuarios están seguros. El importe total de esta pérdida está cubierto por el Fondo de Protección de Usuarios de Bitget, que actualmente cuenta con más de $464 millones”.
El volumen depositado en dicho fondo de contingencia —superior a los U$S 464 millones— supera el monto total de las pérdidas computadas. Asimismo, Chen aclaró que la aplicación de autocustodia Bitget Wallet opera bajo un entorno tecnológico independiente que no sufrió alteración alguna.
Respecto al compromiso de la administración frente a la crisis, Gracy Chen enfatizó:
“Bitget atravesó múltiples ciclos de mercado. No vamos a huir de esta situación. Cada dólar y cada decisión serán contabilizados de forma transparente y completa”.
Para la auditoría del incidente, la firma contrató los servicios de las consultoras especializadas Mandiant y SlowMist. Tras corregir la vulnerabilidad utilizada por los atacantes, el exchange fijó la difusión del cronograma de reapertura de retiros para antes de la 1:00 del sábado 26 de septiembre (hora de la Argentina).
Pistas de Corea del Norte, cooperación internacional y recompensas
Las primeras pericias técnicas señalaron como principales sospechosos a ciberdelincuentes vinculados al gobierno de Corea del Norte. Chen detalló que las direcciones IP rastreadas mediante redes privadas virtuales (VPN) coinciden con los patrones operativos desplegados en cibertrazo previos asignados a grupos de ese país. El caso guarda similitud con el ataque sufrido por el exchange Bybit en febrero de 2025 por U$S 1.500 millones, atribuido en su momento por el FBI a redes norcoreanas.
Ante el evento, líderes de la industria ofrecieron colaboración. Ben Zhou, CEO de Bybit, anunció la inclusión del caso en la plataforma de rastreo LazarusBounty, mientras que Changpeng Zhao, cofundador de Binance, puso a disposición recursos de asistencia técnica de su ecosistema.
En paralelo, los emisores de las stablecoins USDC y USDT (Circle y Tether) lograron congelar U$S 318.000 alojados en una billetera del atacante. Sin embargo, la mayor parte de los recursos permanece en Ethereum (más de 63.000 ETH), un activo descentralizado que no permite la inmovilización remota.
Con el objetivo de acelerar el recobro de los activos, Bitget lanzó un programa de recompensas que ofrecerá un 5% de los montos recuperados a aquellos terceros o investigadores que aporten información determinante para el decomiso de los fondos.